Tabla de contenidos
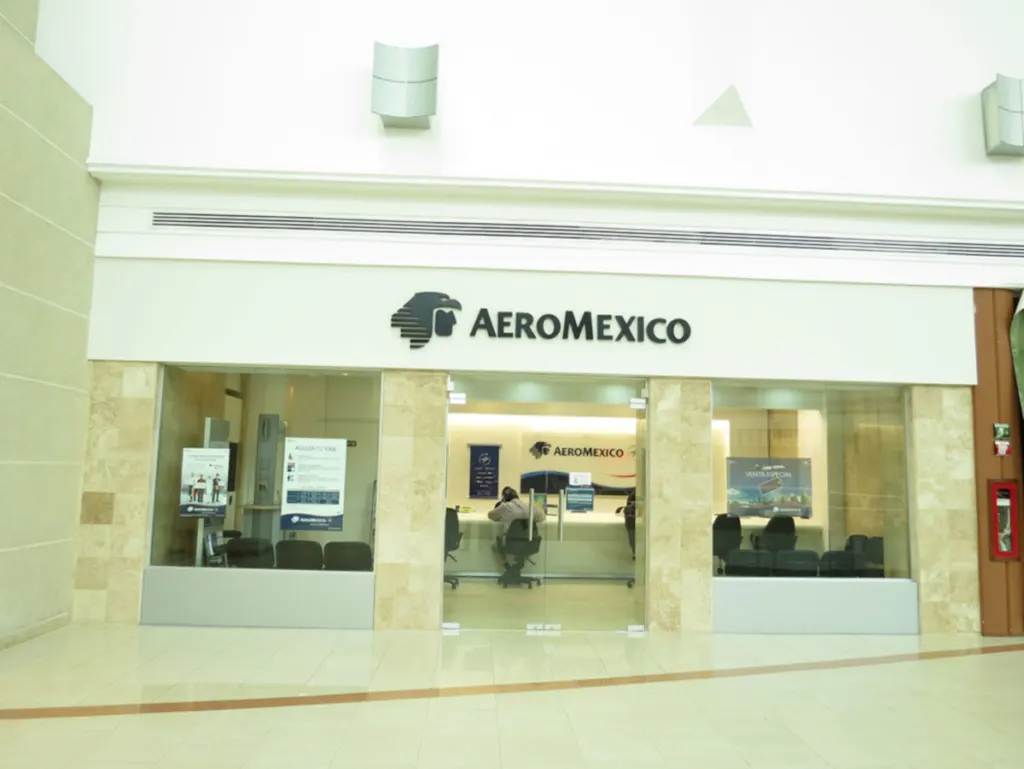
¡Que onda, Geekzillos! Imagina que tu cartera se puso color de hormiga: no solo te afecta a ti, sino a todos los que compartes el espacio. La filtración de Aeroméxico no es un problema para la aerolínea, sino para millones de usuarios. La Secretaría de Anticorrupción encontró en Telegram la venta de una base de datos con más de 15 millones de registros de clientes. La brecha ocurrió en octubre de 2025, cuando un proveedor externo se dejó llevar por una vulnerabilidad. Ahora, los usuarios deben estar alertas: sus correos y teléfonos están en la mira de estafadores.
Aeroméxico: Brecha en proveedor externo permitió filtración de datos
Aeroméxico confirmó el 21 de septiembre de 2026 que la filtración no vino de sus servidores, sino de una plataforma de gestión de clientes administrada por un proveedor externo. La empresa tomó medidas en 2025, pero fue hasta ahora que los datos comenzaron a volar. La investigación forense revela que los cibercriminales aprovecharon una brecha en el sistema del proveedor. Es como si un guardia de seguridad se hubiera dormido en el puesto y dejara entrar a un ladrón.
Filtración de datos personales eleva riesgo de estafas en Aeroméxico
La filtración incluye nombres, correos, teléfonos y, en algunos casos, fechas de nacimiento. Aunque Aeroméxico asegura que no se expusieron contraseñas ni datos financieros, la exposición de información de contacto es un regalo para estafadores. Los usuarios deben evitar dar códigos de verificación, no hacer clic en enlaces sospechosos y revisar directamente en canales oficiales. Este incidente también resalta la importancia de la seguridad en proveedores externos, un tema crítico para la industria aérea.
Te recomendamos leer – Review. LG xboom Buds Plus: sonido y cancelación de ruido
Ciberataque en Aeroméxico se enmarca en campaña global de 2025
La filtración no es un evento aislado. Aeroméxico señaló que el ciberataque ocurrió en octubre de 2025, durante una campaña internacional de ataques digitales que afectó a múltiples multinacionales. La empresa explicó que, aunque identificó la vulnerabilidad en ese momento, no fue hasta ahora que los datos comenzaron a circular públicamente. Este contexto subraya la complejidad de los ciberataques modernos, donde las brechas en proveedores externos pueden tener consecuencias prolongadas.
Lo que cambia para los usuarios en México
Aunque la filtración afecta a usuarios en todo el mundo, en México la situación tiene un enfoque particular. La Secretaría de Anticorrupción ya inició investigaciones sobre la protección de datos personales, lo que podría llevar a sanciones o cambios en las regulaciones de privacidad. Los usuarios, en particular, deben estar atentos a las recomendaciones de las autoridades y a las medidas de seguridad que Aeroméxico anuncia. Este caso también podría influir en la percepción pública sobre la seguridad de datos en la industria aérea local.
Aeroméxico mantiene en secreto el alcance de la filtración y las acciones contra el proveedor
Aeroméxico aún no ha revelado el número exacto de usuarios afectados ni el alcance completo de la filtración. Además, no se ha confirmado si los cibercriminales han utilizado ya la información para estafas. La empresa tampoco ha detallado las medidas específicas que tomará contra el proveedor externo responsable del punto débil. Estos aspectos permanecen pendientes de verificación por parte de las autoridades y la propia Aeroméxico.
Usuarios de Aeroméxico deben revisar sus cuentas y reforzar su seguridad digital tras filtración de datos
La filtración de datos de Aeroméxico es un recordatorio de que la seguridad digital no depende solo de las empresas, sino también de los usuarios. Si eres cliente de la aerolínea, es fundamental revisar tus correos electrónicos y teléfonos para detectar cualquier actividad sospechosa. Además, se recomienda cambiar regularmente contraseñas y evitar compartir información sensible en canales no oficiales. Este incidente también plantea preguntas sobre la responsabilidad de los proveedores externos en la protección de datos, algo que podría tener implicaciones legales y regulatorias en el futuro.
Para más contenidos como este no olvides seguirnos en nuestras redes sociales: Tiktok, Instagram y Facebook.
